当心中招!“银狐”木马出新变种 陌生文件切勿随意打开
2026-05-21 14:18 中国新闻网
木马病毒运行后,会在“C:Program FilesInternet Explorer”文件夹下投放下一步所需的载荷文件。其中关键文件log.dll为下一步运行的加载器,该dll文件通过白文件installer.exe进行加载。
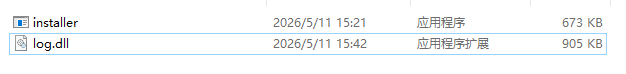
投放下一阶段恶意载荷。图自国家计算机病毒应急处理中心微信公众号
3. 网络通信特征
本次发现的病毒样本具有相似的网络通信特征,回联地址URL特征如下所示:
http://[域名]:8880/
http://[域名]:8880/getinstall64
单位网络安全管理员可通过附录获取更多相关特征,并可通过国家计算机病毒协同分析平台(https://virus.cverc.org.cn)查询相关病毒样本的详细信息。
防范措施
“银狐”系列木马病毒攻击活动与电信网络诈骗活动联系密切,长期将我国用户作为攻击目标,具有变种速度快、隐蔽性强等特点。本次发现的病毒木马攻击活动的攻击目标较为广泛,重点针对具有一定规模的组织机构工作人员,特别是人事相关业务工作人员,主要目的仍然是通过木马病毒控制大量受害者主机,窃取受害企业敏感数据和公民个人信息,进而实施勒索或欺诈。建议采取以下综合防范措施:
在使用即时通讯工具(如:微信、QQ、钉钉、飞书等)或电子邮件处理工作事务期间,警惕新增临时工作群组和电子邮件中传播的“违纪”“裁员”等相关主题文件,拒绝点击陌生人发送的文件,对本单位或外单位同事发送的相关文件应与其本人或正式渠道核实。


